
Hacker tiše připravil hráče o miliony. Děsivě důmyslný podvod odhalila umělá inteligence
Hacker propašoval vir přímo do oficiálních aktualizací oblíbených hráčských aplikací a obral stovky profesionálů o miliony. Odhalila ho náhodou AI.

Baví vás články CzechCrunche?
Vídejte je na Googlu častěji.
Na konci září řešil profesionální online pokerový hráč vystupující pod pseudonymem Alex technický problém. Spadla mu databáze, ve které uchovává historii odehraných partií. S její obnovou si nechal pomoct od AI agenta Claude. Ten si ale v počítači všiml něčeho nevšedního. Na pozadí Alexova počítače bez jeho vědomí běžel program MeshAgent. Jde o nástroj pro vzdálený přístup, přes který lze sledovat obrazovku a v případě potřeby převzít kontrolu nad celým zařízením.
Podle Clauda měl Alex malware v počítači už od dubna, útočník tedy mohl jeho aktivitu sledovat pět měsíců. AI navíc podle grafických chyb, které sdílení obrazovky zanechává, identifikovala jedenáct případů, kdy se obrazovka skutečně snímala. Všechny připadly na hraní v herně Americas Cardroom. Když si Alex následně data porovnal se svou herní historií, objevil souvislost. V deseti z jedenácti relací seděl u stolu proti soupeři s přezdívkou OxOO.
Ten nebyl mezi hráči s vysokými sázkami neznámý. Jeho veřejně dostupné statistiky výher byly výrazně lepší než u nejlepších profesionálů světa, což je při takovém množství odehraných partií statisticky prakticky nemožné.
Komunita podobné hráče do té doby podezírala, že si během hry tajně pomáhají takzvaným solverem, programem, který podvodníkům v reálném čase napovídá matematicky nejdokonalejší tahy přímo během rozdání. Že by se mohlo jednat o hackera, který napadá počítače protihráčů, nenapadlo nikoho.
Ukázalo se, že Alex nebyl sám, kdo měl program v počítači nainstalovaný. Podle zdrojů Wiredu byly cílem útočníka stovky hráčů. A právě Alex, který se magazínu svěřil, kvůli němu přišel údajně o 30 tisíc dolarů (asi 660 tisíc korun). Celkové ztráty, které měl hacker spáchat, mohly odhadem vystoupat až na 4 miliony dolarů (tedy zhruba 87 milionů korun). Hrálo se přitom na velkých herních platformách, jako jsou Americas Cardroom, CoinPoker nebo GGPoker.
Tradičně, když vidíte tento typ finančně motivovaných útočníků, získají přístup do systému a hned zmapují možnosti.
Podobné incidenty zná pokerový svět pod pojmem superuživatel. Jde o situaci, kdy podvodník vidí karty soupeřů a může hrát takřka dokonale, protože přesně ví, kdy vsadit a kdy se stáhnout.
V polovině nultých let takto z interních systémů těžili podvodníci na hernách Absolute Poker a Ultimate Bet. V roce 2013 pak finskému hráči na turnaji v Barceloně zmizel z hotelového pokoje notebook, a když se našel, byl nakažený malwarem pro sledování obrazovky. Současný útok se ale liší trpělivostí a technickou propracovaností.
„Tradičně, když vidíte tento typ finančně motivovaných útočníků, získají přístup do systému a hned zmapují možnosti,“ vysvětluje pro Wired konzultant v oblasti kybernetické bezpečnosti vystupující pod přezdívkou WolfSec, který s hráči na jejich ochraně spolupracuje.
Útočníci pak podle něj zpravidla udeří na všechny oběti najednou a vyluxují jim kryptoměnové peněženky. Tento hacker postupoval jinak. Zůstatky na účtech ho nezajímaly, peníze chtěl z hráčů dostat nenápadně přímo u stolů. Podle WolfSeca to přitom jednodušší metodou zkoušel už v roce 2022.
Nakažení přes vývojáře
Útočník nepronikal do počítačů hráčů napřímo. Zaměřil se na oblíbené pomocné programy Jurojin a IntuitiveTables. Tyto legitimní aplikace umožňují profesionálům hrát na desítkách stolů současně, rychle mezi nimi přepínat a sázet pomocí klávesových zkratek. Hackerovi se nejprve podařilo proniknout do systému, přes který Jurojin rozesílá aktualizace.
Klíčový moment nastal ve chvíli, kdy si vývojář aplikace IntuitiveTables nainstaloval Jurojin na svůj pracovní počítač. Škodlivý kód se mu stáhl jako běžná aktualizace. Přes tento přístup pak útočník vložil zadní vrátka přímo do kódu IntuitiveTables těsně předtím, než vývojář vydal novou verzi. Podvržené aktualizace podle WolfSeca dostalo přes tisíc uživatelů. Nainstalovali si je dobrovolně a antiviry nezareagovaly, protože šlo o oficiální, elektronicky podepsané verze programu.
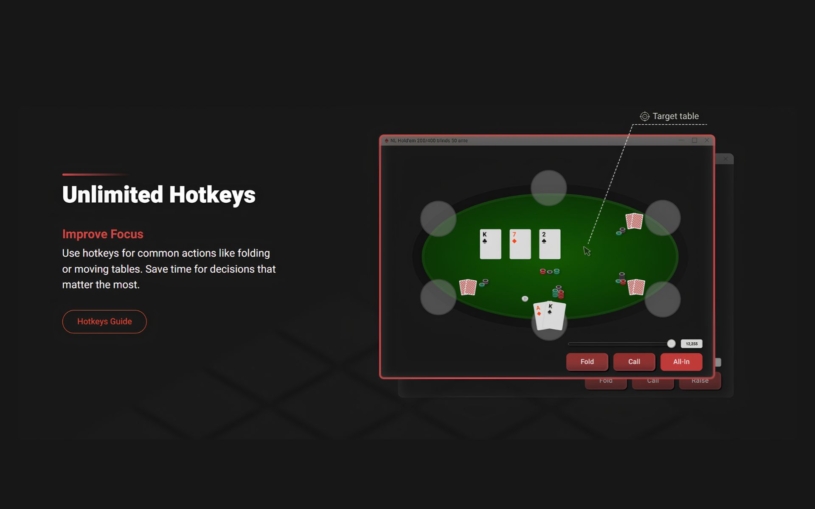
Upravený program se choval stejně jako ten čistý, ovšem s jedinou výjimkou. Podle WolfSeca prohledal počítač a našel v něm uživatelské jméno hráče, které porovnal se seznamem vyhlédnutých cílů. Pokud jméno na seznamu bylo, program tajně stáhl nástroj pro vzdálený přístup a snímání obrazovky. Pokud ne, běžel normálně a nic nepáchal.
Počátkem roku 2025 se u stolů s vysokými sázkami objevili dva noví hráči: JackKlompus na Americas Cardroom a Europe na CoinPokeru. S ostatními u stolu odmítali komunikovat a byli neobvykle úspěšní. Teprve později si profesionálové poskládali, že jde o stejného člověka. Zpočátku ale nebudil paniku, protože velikost sázek i rozsahy hraných karet působily standardně.
Další profesionál, vystupující pod přezdívkou Mike, nejdřív uvažoval, zda soupeřovo zvláštní mlčení a úspěchy zkrátka nejsou důsledkem nové, neotřelé strategie. „Dalo se to tak nějak omluvit,“ vzpomíná. Jak ale přibývalo odehraných partií a zisk neznámého hráče rostl, komunita zbystřila. I Mike sám proti jeho účtům raději přestal hrát.
Mike definitivně ztratil důvěru v soupeře v červnu 2026, během dvouhodinového duelu na platformě ClubWPT Gold. Protihráč tehdy vystupoval pod jiným jménem, takže Mike zpočátku nebyl tolik obezřetný. Jeho rozhodnutí však byla opět bezchybná i ve zdánlivě nemožných situacích, jako by soupeř viděl Mikeovi do karet. „Bylo to velmi do očí bijící,“ vzpomíná hráč, který následně varoval i své kolegy.
Herny situaci ignorují
Reakce heren ukázaly propastné rozdíly v přístupu k ochraně vlastních hráčů. Podle ambasadora CoinPokeru Maria Mosböcka platforma začala podezřelý účet vyšetřovat už v roce 2025. Jen na základě úspěšnosti a stylu hry ho zablokovala a postiženým vrátila přes 100 tisíc dolarů. Během bezpečnostního pohovoru navíc zjistila skutečnou identitu hráče a varovala konkurenční Americas Cardroom. Ta ovšem nereagovala.
Na podobný problém narazil také profesionální pokerový hráč a zakladatel koučovací společnosti Mobius Poker Patrick Howard. Začátkem září 2026 zaslal provozovateli platformy GGPoker analýzu, která ukazovala, že podezřelý hráč statisticky vybočuje v několika ohledech. GGPoker mu potvrdil, že se oznámením zabývá. K žádnému zásahu však podle Howarda nedošlo.
Zástupci platformy Howardovi odpověděli až poté, co projekt WolfSec na konci září zveřejnil podrobnosti o malwaru. Herna se hájí tím, že v době původního hlášení neměla dostatek přesvědčivých důkazů. V polovině října proto přistoupila k několika opatřením: zakázala pomocné nástroje třetích stran, zavedla účinnější detekci neobvyklého chování a oznámila, že se jí podařilo vystopovat peníze útočníka až ke kryptoměnové burze Coinbase. Získaná data předala regulátorům i policii.
Reagovala také platforma ClubWPT Gold, která po zveřejnění případu zablokovala podezřelý účet a některým hráčům vrátila peníze. WolfSec navíc podal stížnost u FBI, ta ale její přijetí nepotvrdila.
Opačný přístup zvolila Americas Cardroom, tedy herna, na které Alexe sledovali. Kompenzace odmítla s tím, že její bezpečnostní tým nenašel žádné zmanipulované hry. V tomtéž e-mailu přitom klientům oznámila novou bezpečnostní funkci, která má bránit programům pro vzdálený přístup ve snímání karet na obrazovce.
Hráči jsou zklamaní. Podle Johna Andresse z kyberbezpečnostní platformy A5 Labs na problém upozorňovali celý rok. „Některé platformy je prostě zcela ignorovaly,“ říká Andress. Vývojáři napadených aplikací i nezávislí výzkumníci mezitím vydali nástroje, kterými si hráči mohou počítače zkontrolovat sami. Podle Howarda by ale břemeno mělo ležet na hernách, které musí podvodníky umět včas odhalit


